El pasado 9 de octubre de 2026, un ciberataque a gran escala afectó a varias cadenas de supermercados en Francia, Bélgica, Alemania y España, comprometiendo la gestión de frigoríficos y la cadena de suministro de productos perecederos. Este incidente, que ha sido calificado como uno de los más sofisticados en el sector alimentario europeo, pone en evidencia la creciente vulnerabilidad digital del retail y la necesidad urgente de reforzar la ciberseguridad en supermercados. La relevancia de este suceso trasciende las fronteras nacionales y obliga a una revisión profunda de la protección de datos y sistemas críticos en Europa.
Ciberataque a supermercados: un golpe disruptivo a la cadena alimentaria europea
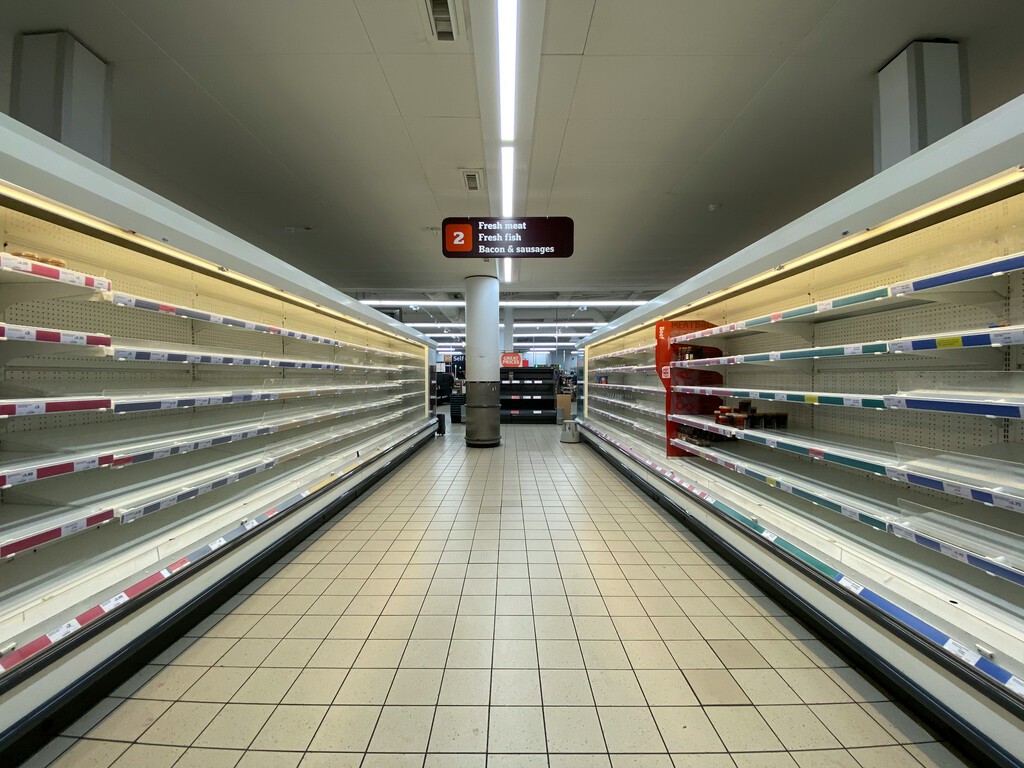
El ataque cibernético, identificado por expertos en ciberseguridad como ransomware “Frostbite”, bloqueó el acceso a sistemas fundamentales para el control de temperatura en frigoríficos y la gestión de inventarios en al menos 37 cadenas de supermercados francesas, extendiéndose también a otras empresas del sector en Bélgica, Alemania y España. Según fuentes oficiales del Ministerio de Industria de Francia, la paralización de estos sistemas provocó pérdidas estimadas en más de 15 millones de euros y afectó directamente a productos frescos como carne, lácteos y frutas.
Este tipo de incidentes representa un riesgo no solo económico, sino también sanitario, dado que la interrupción en la cadena de frío puede comprometer la inocuidad alimentaria. La afectación se prolongó entre 48 y 72 horas en los casos más severos, causando retrasos en la distribución y afectando la disponibilidad en los puntos de venta.
La normativa europea impulsa la respuesta ante ciberataques en infraestructuras críticas
La directiva NIS 2, revisada en 2024, marca el marco legal europeo para que operadores de servicios esenciales, entre ellos las cadenas de supermercados, implementen medidas robustas de seguridad cibernética y reporten incidentes en un plazo máximo de 24 horas. En España, la Ley de Ciberseguridad 2025 refuerza estas obligaciones, estableciendo auditorías periódicas y protocolos de respuesta ante incidentes.
La combinación de esta normativa con el Reglamento General de Protección de Datos (RGPD) obliga a las empresas a proteger no solo la infraestructura técnica, sino también la información personal de clientes y empleados, con sanciones que pueden alcanzar hasta el 4% de la facturación anual en casos de incumplimiento.
| Parámetro / Medida | Cifra o Detalle | Impacto Práctico |
|---|---|---|
| Cadenas afectadas | 37 en Francia; afectación en BE, DE, ES | Interrupción en cadena de suministro y venta |
| Productos afectados | Carne, lácteos, frutas frescas | Riesgo sanitario y pérdidas económicas |
| Tiempo de interrupción | 48 a 72 horas | Retrasos y desabastecimiento temporal |
| Pérdidas económicas estimadas | 15 millones de euros (solo Francia) | Impacto directo en la rentabilidad del sector |
| Obligación de reporte | 24 horas según Directiva NIS 2 | Mejora en la gestión y respuesta ante incidentes |
Desafíos de la ciberseguridad alimentaria en un entorno digitalizado
La creciente digitalización del sector retail, especialmente en la gestión de cadenas de frío y sistemas logísticos, expone a las empresas a riesgos elevados. El ransomware “Frostbite” utilizado en este ataque demuestra un nivel de sofisticación avanzado, capaz de cifrar datos críticos y paralizar operaciones en múltiples países simultáneamente.
Fuentes ministeriales francesas precisan que la coordinación entre autoridades nacionales y europeas, en especial con la Agencia Europea de Ciberseguridad (ENISA), ha sido clave para contener el impacto y comenzar la investigación del origen del ataque. ENISA ha subrayado que este incidente evidencia la necesidad de fortalecer la resiliencia digital de infraestructuras críticas, una prioridad en las agendas de seguridad de la Unión Europea.
Este episodio se suma a una serie de ataques similares en 2025 y a inicios de 2026, dirigidos a la distribución agrícola y alimentaria, que han puesto en alerta a los sectores público y privado. El análisis de El Informador confirma que la ciberseguridad en supermercados y cadenas de suministro alimentario debe evolucionar en paralelo a la digitalización para evitar crisis mayores.
Impacto en España y medidas adoptadas en el sector retail
Aunque el epicentro del ataque se localizó en Francia, las cadenas de supermercados españolas no han estado exentas de afectación, especialmente en la gestión de inventarios y control de temperatura en productos frescos. Fuentes del Ministerio de Industria y Comercio de España han confirmado que se han activado protocolos de contingencia para garantizar la continuidad del suministro y se han intensificado las auditorías de seguridad en infraestructuras críticas del sector.
El impacto ha generado un debate sobre la necesidad de inversiones estratégicas en sistemas de protección contra ciberamenazas, así como la formación de personal especializado. En este contexto, el periódico digital de España destaca la importancia de la colaboración público-privada para robustecer la ciberseguridad alimentaria y evitar consecuencias económicas y sociales de mayor envergadura.
El futuro de la protección de datos y la seguridad cibernética en supermercados
El incidente de octubre de 2026 constituye un punto de inflexión para la gestión de riesgos en el sector alimentario europeo. El análisis de las autoridades y expertos apunta a la urgente modernización de infraestructuras digitales, la implementación de sistemas de detección temprana y la adopción de planes de respuesta rápida ante ataques.
Además, la protección de datos en retail se configura como un ámbito crucial para la confianza del consumidor y la estabilidad del mercado. La transparencia en la gestión de incidentes y el cumplimiento riguroso del RGPD serán factores decisivos para minimizar el impacto reputacional y económico.
La experiencia reciente invita a reflexionar sobre la necesidad de un marco europeo coordinado que permita compartir información y recursos para afrontar amenazas transnacionales. La vigilancia constante y la innovación tecnológica se perfilan como las mejores herramientas frente a desafíos crecientes en la seguridad cibernética alimentaria.
---
Preguntas Frecuentes
¿Qué es un ransomware y cómo afecta a los supermercados?
Un ransomware es un tipo de malware que cifra datos críticos y bloquea el acceso a sistemas informáticos, exigiendo un rescate para su liberación. En supermercados, puede paralizar la gestión de inventarios y el control de temperatura, afectando la distribución y conservación de productos.
¿Qué obligaciones tienen las cadenas de supermercados según la Directiva NIS 2?
Deben implementar medidas de seguridad informática robustas, realizar auditorías periódicas y reportar cualquier incidente grave en un plazo máximo de 24 horas para garantizar la protección de infraestructuras críticas y la continuidad del servicio.
¿Cómo afecta el RGPD en casos de ciberataques en supermercados?
Si el ataque implica la filtración de datos personales, el RGPD obliga a notificar a las autoridades y afectados, pudiendo imponer multas de hasta el 4% de la facturación anual en caso de incumplimiento de las normas de protección de datos.
---
Este análisis de El Informador, el periódico español de referencia en noticias económicas y de seguridad, subraya la necesidad de reforzar la ciberseguridad alimentaria en Europa. Para información oficial y normativa vigente, consulte la Directiva NIS 2 en el portal de EUR-Lex ↗.
Para un seguimiento detallado de noticias última hora sobre seguridad cibernética y eventos recientes en España, puede consultar también nuestra cobertura en este diario de noticias. La evolución de estos incidentes marcará sin duda la agenda de protección digital en el sector retail en los próximos años.
---
Enlace interno recomendado para ampliar contexto sobre seguridad y política nacional: Tribunal Supremo excluye a nietos de exiliados del derecho al voto en elecciones 2026 y Detección de buques marroquíes en aguas españolas intensifica tensiones en frontera de Ceuta.