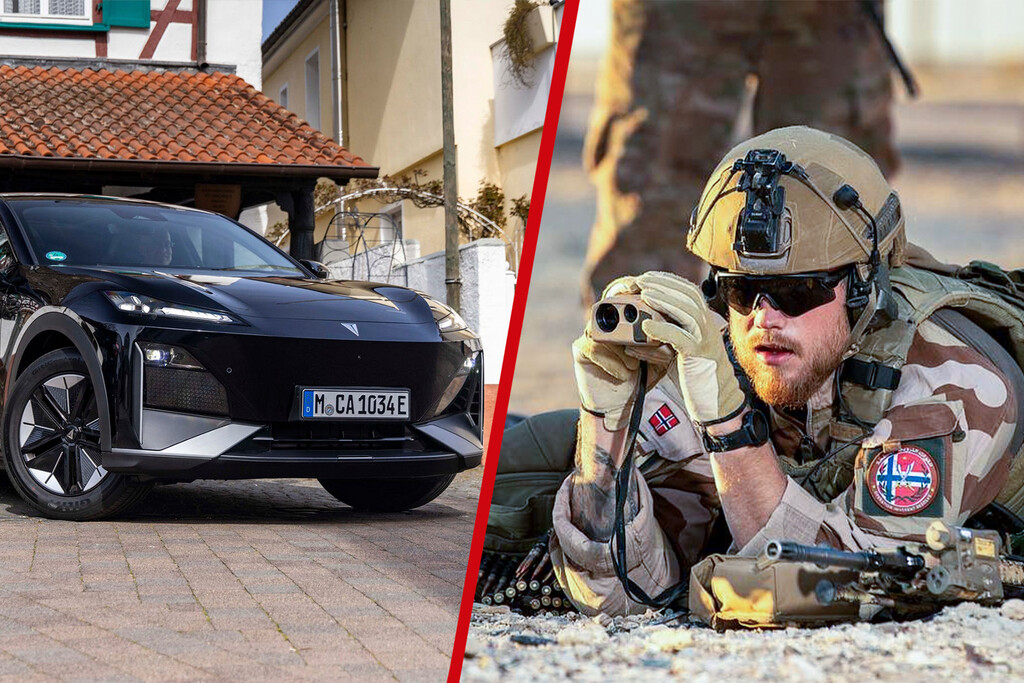
Un coche de alquiler chino grabó sin necesidad de pirateo los códigos de acceso a una base militar noruega durante ejercicios de la Guardia Nacional en octubre de 2026. Este hallazgo pone en entredicho la seguridad de los vehículos conectados en operaciones sensibles y abre un debate sobre la ciberseguridad en vehículos, especialmente en modelos con sistemas de telemetría procedentes de fabricantes chinos.
Un coche eléctrico BYD capturó datos sensibles sin intervención externa
Durante un simulacro de protección del aeropuerto de Oslo, la Guardia Nacional noruega utilizó un BYD Han EV, un vehículo eléctrico de alquiler con conectividad avanzada, que registró automáticamente códigos de acceso a una base militar y otros datos operativos. Según fuentes oficiales del Ministerio de Defensa noruego, la información fue almacenada por el sistema de conectividad del coche, que transmite datos vía 4G/5G a servidores en la nube, sin que fuera necesario ningún ataque informático o pirateo externo para su captura.
Este fenómeno revela una vulnerabilidad crítica en la seguridad nacional, donde coches de alquiler con sistemas conectados pueden convertirse en dispositivos de espionaje involuntario. La integración de módulos de comunicación en tiempo real, sin un cifrado adecuado o protocolos de seguridad reforzados, facilita la exposición de información estratégica.
La implicación de la tecnología de vigilancia en coches y la seguridad nacional
El incidente expone un riesgo emergente en la protección de bases militares ante la creciente dependencia de vehículos conectados en ejercicios y despliegues reales. La capacidad de estos coches para registrar movimientos, identificadores de pasajeros y datos de telemetría, sumado a la transmisión continua de información a plataformas externas, amplía la superficie de ataque para actores interesados en inteligencia militar.
Expertos en ciberseguridad advierten que la tecnología en seguridad de los vehículos debe evaluarse con criterios más estrictos, especialmente en contextos donde se maneja información confidencial. La doctora Laura Sánchez, especialista en ciberdefensa, subraya que “la exposición involuntaria de datos sin pirateo activo representa un nuevo vector de riesgo que va más allá de las amenazas tradicionales”.
Normativa europea y noruega ante la brecha detectada
El marco regulatorio europeo, bajo el Reglamento (UE) 2018/858, establece requisitos para la homologación y seguridad de vehículos conectados, pero el incidente evidencia ciertas lagunas en la aplicación práctica de estos estándares en escenarios militares. La legislación noruega, alineada con el RGPD mediante la Ley NDPA, obliga a garantizar la confidencialidad y protección de datos, incluyendo los generados por sistemas móviles y conectados.
Por su parte, BYD ha reconocido públicamente los riesgos de sus sistemas de conectividad y ha anunciado una revisión exhaustiva de sus protocolos de seguridad, con planes para desplegar actualizaciones de software que fortalezcan el cifrado y control de accesos. Esta respuesta, aunque inmediata, pone sobre la mesa la necesidad de una regulación más estricta y coordinada a nivel internacional para evitar que vehículos de alquiler se conviertan en herramientas de espionaje inadvertido.
Comparativa técnica de los datos grabados por el vehículo BYD Han EV
| Parámetro / Medida | Cifra o Detalle | Impacto Práctico |
|---|---|---|
| Modelo | BYD Han EV (versión estándar) | Vehículo eléctrico conectado con sistema BYD Cloud |
| Datos grabados | Códigos de acceso, movimientos, pasajeros | Exposición de información sensible sin pirateo externo |
| Duración del registro | 48 horas (aprox. 1.200 registros) | Acumulación continua y detallada de datos operativos |
| Sistema de conectividad | Módulos 4G/5G integrados | Transmisión en tiempo real hacia servidores en la nube |
| Vulnerabilidad principal | Falta de cifrado robusto en transmisión | Permite grabación y posible acceso no autorizado |
| Reacción del fabricante | Revisión y actualización de protocolos | Mejora esperada en seguridad mediante parches de software |
Impacto para la seguridad nacional y recomendaciones para España
Este suceso, que ha generado noticias de última hora en Europa, debe ser una llamada de atención para los países miembros de la OTAN y para España, que también emplea vehículos conectados en sus fuerzas de seguridad y despliegues operativos. La dependencia tecnológica demanda una actualización urgente de protocolos de seguridad, auditorías rigurosas y la incorporación de sistemas de cifrado y control de acceso en todos los vehículos con capacidad de conectividad avanzada.
En este contexto, el análisis de este periódico digital de España subraya que la integración de tecnología en seguridad debe ir acompañada por una regulación efectiva que proteja las infraestructuras críticas y evite que la movilidad conectada se convierta en una puerta abierta para el espionaje industrial o militar.
Contexto global y antecedentes en ciberseguridad de vehículos conectados
El episodio de Noruega no es aislado. En 2024 se detectaron vulnerabilidades similares en vehículos de marcas estadounidenses y europeas, aunque con menor grado de exposición de datos militares. La proliferación de tecnologías 5G y la integración de inteligencia artificial en la gestión de datos amplían la superficie de riesgo a escala global.
La Unión Europea aprobó en 2025 la Estrategia Europea de Ciberseguridad en Vehículos Conectados, que obliga a fabricantes a implementar medidas de protección y auditorías continuas. Sin embargo, la ejecución práctica de estas medidas enfrenta retos técnicos y políticos que requieren cooperación internacional, especialmente con fabricantes extranjeros, para garantizar la seguridad en la cadena de suministro tecnológica.
Enlaces internos relevantes para entender el impacto de las nuevas tecnologías en la seguridad
Para profundizar en el impacto de la tecnología en seguridad y la regulación en España, este diario de noticias recomienda consultar análisis previos sobre movilidad y ciberseguridad, como el informe sobre reglas de movilidad eléctrica y su impacto en la producción industrial o la cobertura sobre incidentes de vigilancia marítima en España con tecnología avanzada.
Preguntas Frecuentes
¿Por qué un coche de alquiler puede grabar datos militares sin pirateo?
Los vehículos modernos con sistemas conectados transmiten datos continuamente a servidores de fabricantes para diagnósticos y actualizaciones. Sin cifrado adecuado, estos datos pueden incluir información sensible que se almacena automáticamente si el vehículo circula en zonas restringidas.
¿Qué medidas pueden tomar las fuerzas de seguridad para evitar esta vulnerabilidad?
Auditorías exhaustivas de los sistemas de conectividad, uso restringido de vehículos conectados en operaciones sensibles, e implementación de protocolos de cifrado robustos y control de accesos son esenciales para minimizar riesgos.
¿Cómo afecta este incidente a la regulación europea sobre vehículos conectados?
Revela la necesidad de reforzar la aplicación práctica de la normativa europea, como el Reglamento (UE) 2018/858, y coordinar medidas internacionales para asegurar que todos los fabricantes cumplan con estándares estrictos de ciberseguridad.
---
La exposición involuntaria de datos sensibles en vehículos conectados es una amenaza creciente para la seguridad nacional, que exige atención inmediata y colaboración internacional. Para revisar el Reglamento europeo aplicable, puede consultarse directamente el texto oficial en el portal de la Unión Europea: Reglamento (UE) 2018/858 ↗.
Este análisis forma parte de la última hora noticias de España y del mundo en tecnología y seguridad, reflejando la evolución constante de la ciberseguridad en el ámbito de la movilidad conectada y su impacto en la protección de infraestructuras críticas.